Ende-zu-Ende-verschlüsselte Dokumentenplattform · EUEnde-zu-Ende-verschlüsselt · EU
Ihre Dateien.Ihre Schlüssel.Ihr Tenant.
NomadVault verschlüsselt jedes Dokument im Browser, bevor es Ihr Gerät verlässt. Wir speichern ausschließlich Chiffrat und halten keinen Schlüssel, der es öffnen könnte: keine Anbieter-Hintertür, kein Wiederherstellungsschlüssel auf unserer Seite. Das Ganze abgesichert gegen künftige Quantencomputer mit hybrider Post-Quanten-Kryptographie.NomadVault verschlüsselt jedes Dokument im Browser, bevor es Ihr Gerät verlässt. Wir speichern ausschließlich Chiffrat, abgesichert gegen künftige Quantencomputer mit hybrider Post-Quanten-Kryptographie.
Ende-zu-Ende-verschlüsselt (AES-256-GCM)Ende-zu-Ende-verschlüsselt (AES-256-GCM)Post-Quanten (ML-KEM-768, NIST FIPS 203)Post-Quanten (ML-KEM-768)Gehostet in der EUGehostet in der EU
acme.nomadvault.de
Das Problem
Regulierte Daten sollten nicht vom Vertrauen in einen Anbieter abhängen.Regulierte Daten sollten nicht vom Vertrauen in einen Anbieter abhängen.
Verschlüsselung, die nicht verschlüsselt
Vom Anbieter verwaltete Schlüssel heben Ende-zu-Ende-Verschlüsselung auf: Sicherheit wird zu einem vertraglichen Versprechen statt einer kryptographischen Garantie. Echte Kontrolle setzt lokalen Schlüsselbesitz voraus; jede Stelle, die die Schlüssel hält, bleibt ein Single Point of Failure, anfällig für Insider-Missbrauch, externe Kompromittierung oder behördliche Anordnungen.Cloud-Speicher verschlüsseln, behalten aber die Schlüssel, und wer die Schlüssel hält, kann zu ihrer Nutzung gebracht werden.
Heute sammeln, später entschlüsseln
Angreifer fangen verschlüsselte Daten schon heute ab und speichern sie, um sie später mit künftigen Quantencomputern zu entschlüsseln. Hybride Post-Quanten-Schlüsselverpackung begegnet den Bedrohungen von morgen schon heute.Verschlüsselter Verkehr wird heute aufgezeichnet, um ihn mit Quantencomputern später zu entschlüsseln.
Compliance braucht Automatisierung
Aufbewahrung, Legal Holds, Zugriffsprüfungen und Incident Response sind Workflows, keine Ordner. Speicher, der nur Dateien hält, überlässt diese Pflichten Menschen und Tabellen, wo Fristen verstreichen und Nachweise verloren gehen. Compliance hält, wenn Regeln automatisch auf den Daten selbst laufen, jede Aktion protokolliert wird und das Protokoll nachträglich nicht veränderbar ist.Aufbewahrung, Legal Holds und Zugriffsprüfungen sind Workflows, keine Ordner.
Die Plattform
Vier Produkte, ein verschlüsselter Kern
Jedes Produkt arbeitet mit denselben clientseitigen Schlüsseln. Nichts wird außerhalb Ihres Browsers oder Ihres eigenen Geräts entschlüsselt.
Vault
Verträge
v3 · v2 · v1
Geteilter Link · Leser
Verschlüsselte Dateien und Ordner. Teilen mit Personen und Gruppen, Rollen für Leser, Bearbeiter und Mitinhaber, Upload- und Download-Links, Versionierung und eine Suche über verschlüsselte Such-Token (blind indexing), die der Server abgleicht, aber nicht lesen kann.Verschlüsselte Dateien, Teilen, Rollen, Links, Versionen und blinde Suche.
Flow
Wenn Datei in /Recht abgelegt
Klassifizieren · 10 J. aufbewahren · Alarm
No-Code-Automatisierung auf Vault-Ereignissen: Alarme, Dateiverschiebungen, Aufbewahrungsfristen und Klassifizierung, ohne Entwickler.No-Code-Automatisierung auf Vault-Ereignissen: Alarme, Verschiebungen, Aufbewahrung, Klassifizierung.
Compute
SELECT sum(amount) FROM invoices
Analysen, SQL und Berichte, die im Browser auf entschlüsselten Daten laufen. Ergebnisse bleiben auf Ihrem Gerät, es sei denn, Sie speichern sie im Vault (verschlüsselt wie jede andere Datei) oder exportieren sie.Analysen, SQL und Berichte auf entschlüsselten Daten, im Browser; Ergebnisse verlassen ihn nur, wenn Sie sie speichern oder exportieren.
Sync
Windowssynchron
macOSsynchron
Linuxsynchron
Ein nativer Desktop-Client für Windows, macOS und Linux. Vertraute Ordnersynchronisierung, mit erhaltener Ende-zu-Ende-Verschlüsselung.Nativer Desktop-Client für Windows, macOS und Linux.
Isolation
Ihr eigener Tenant. Keine geteilte Datenbank mit einer Spalte für Ihre Firma.
Jeder Kunde wird separat ausgerollt. Eigene Subdomain, eigene Datenbank, eigener Storage-Bucket, eigene Schlüssel, es gibt keinen Datenpfad, auf dem sich Tenants begegnen könnten.
Browser
Account Master Key (einer pro Nutzer)
Dateischlüssel · RSA-4096 + ML-KEM-768
AES-256-GCM ver- / entschlüsseln
Schlüssel werden hier erzeugt und bleiben hier. Das Passwort verlässt das Gerät nie.
ChiffratTLS 1.3
Ihr Tenant · acme.nomadvault.de
APIEigene DatenbankVerzeichnis · SSOAudit-Log
Sieht Chiffrat, Metadaten-Umschläge und verpackte Schlüssel, die er nicht öffnen kann.
ChiffratPrivates Netz
Objektspeicher
8f3a…c91 · 1,2 MB
a0d7…4be · 840 KB
c4e1…772 · 312 KB
Ihr eigener Bucket in Deutschland oder Finnland. Verschlüsselte Off-Site-Backups.
BrowserSchlüssel werden hier erzeugt und bleiben hier. Klartext existiert nur im Browser.
Chiffrat ↓
Ihr Tenant · acme.nomadvault.deAPI, eigene Datenbank, Verzeichnis, Audit-Log. Sieht nur Chiffrat und verpackte Schlüssel.
Chiffrat ↓
Verschlüsselter ObjektspeicherIhr eigener Bucket in Deutschland oder Finnland. Verschlüsselte Off-Site-Backups.
Klartext existiert nur im Browser-Kasten. Alles rechts davon ist Chiffrat, einschließlich Suchindizes und Vorschauen.
Was der Server trotzdem sieht: Dateigrößen, MIME-Typen und Zeitstempel, Ordnerstruktur und Freigabegraph (wer worauf Zugriff hat), Nutzeridentitäten und Audit-Ereignisse, Zugriffsmuster sowie die verschlüsselten Such-Token (blind indexing), also welche Token in welcher Datei vorkommen und welche Dateien eine Suche trifft, nie die Wörter dahinter. Nicht: Dateiinhalte, Datei- oder Ordnernamen oder irgendeinen privaten Schlüssel.
IdentitätEigene Subdomain (ihrefirma.nomadvault.de) oder eigene DomainEigenes Branding, Admin, Nutzerverzeichnis und SSO
IsolationEigene Datenbank und eigener verschlüsselter Storage-BucketIsolierte Bereitstellung; Tenants teilen weder Datenpfade noch Schlüssel
SpeicherUnser EU-Bucket oder Ihr eigener S3-kompatibler Speicher bei jedem AnbieterDauerhaftigkeit, Replikation und Aufbewahrung nach Ihrer Richtlinie, nicht unserer
BetriebEU-Hosting (Deutschland / Finnland), betrieben von NomadVault, oder Self-Hosting für Enterprise99,5 % Verfügbarkeitsziel pro Tenant, verschlüsselte Off-Site-Backups
Nomadisch von Grund auf
Ihre Daten liegen in dem Speicher, den Sie wählen.
Das „Nomad“ in NomadVault ist die Speicherschicht. Jeder Tenant schreibt sein Chiffrat in einen S3-kompatiblen Bucket: einen, den wir für Sie bereitstellen, oder einen, den Sie selbst mitbringen: bei jedem Anbieter, in jeder Region, mit dem Dauerhaftigkeits-, Replikations-, Aufbewahrungs- und Kostenprofil, das Ihre eigene Richtlinie verlangt.
Backups folgen derselben Regel: verschlüsselt mit einem Schlüssel, den Sie halten, abgelegt in einem Bucket derselben Jurisdiktion.
Jeder S3-kompatible AnbieterAWS S3, Hetzner Object Storage, IONOS, Wasabi oder ein MinIO-Cluster im eigenen Rechenzentrum. Sie hinterlegen Endpoint, Bucket und Zugangsdaten in den Tenant-Einstellungen; NomadVault braucht nie mehr als Lese- und Schreibrechte auf diesem Bucket. Ihr monatlicher Grundpreis sinkt entsprechend, weil wir keinen Speicher mehr für Sie betreiben.
Ihre Regeln für Dauerhaftigkeit und DatenstandortWählen Sie Speicherklasse, regionsübergreifende Replikation, Object Lock und Lifecycle-Regeln passend zu Ihren Aufbewahrungspflichten. Der Tenant hat dazu keine Meinung, er speichert ausschließlich opake Chiffrat-Blobs.
Der Anbieter sieht nichts VerwertbaresDa Dateiinhalte, Namen und Suchtokens vor dem Upload verschlüsselt werden, hält der Speicheranbieter nur zufällige Kennungen und Chiffrat. Das Vertrauen in den Bucket reduziert sich auf Verfügbarkeit und Dauerhaftigkeit, nicht auf Vertraulichkeit.
Umziehen ohne NeuverschlüsselungObjekte werden über Kennungen adressiert, nicht über den Anbieter. Ein Wechsel von Bucket oder Anbieter ist ein Kopieren von Chiffrat plus eine Einstellungsänderung; Schlüssel und Freigaben bleiben unverändert.
Sicherheit
Sicherheit, ehrlich erklärt
Was wir tun, in den Begriffen, die Ihr Sicherheitsprüfer verwendet. Keine Superlative, keine Behauptungen, die wir nicht belegen können.
PDF, 10 Seiten · was wir schützen, was wir sehen, was das für Sie bedeutet. Technisches Whitepaper auf der Sicherheitsseite.
Clientseitiges AES-256-GCMDateien werden vor dem Upload verschlüsselt; der Server speichert Chiffrat.
Hybride SchlüsselverpackungRSA-4096 plus ML-KEM-768 für jeden Dateischlüssel.
Account Master Key, pro NutzerJeder Nutzer leitet seinen eigenen Master Key im Browser aus seinem Passwort ab. Es gibt keinen Tenant-weiten Schlüssel, der alle Dateien öffnen könnte.
Signierte FreigabenEd25519-Signaturen mit Key-Pinning pro Empfänger.
Passkeys, MFA, SSOMicrosoft-Entra-SSO und eingeschränkte Service-Account-API-Schlüssel.
Optionaler Escrow-SchlüsselIhrer, nicht unserer: standardmäßig aus, von Ihnen erzeugt und gehalten, jede Nutzung auditiert. Wir halten keinerlei Wiederherstellungsschlüssel.
Content Disarm & ReconstructionAktive Inhalte werden beim Upload im Client entfernt.
Manipulationssicheres Audit-LogHash-verkettete Einträge mit Alarmen bei Massenaktivität.
KI nur auf dem GerätZusammenfassungen und Übersetzungen laufen auf dem im Browser eingebauten Modell. Kein Text geht an uns oder an einen KI-Dienst.
Verschlüsselte Backups, EU-Hosting, DSGVO-konformAuf dem Weg zu ISO 27001 und BSI C5; aktueller Stand auf der Sicherheitsseite.
Im Detail
Was der verschlüsselte Kern möglich macht
Verschlüsselte Volltextsuche
Ihr Browser zerlegt Dateinamen und Textinhalte in Tokens, verschlüsselt jedes Token mit einem persönlichen Suchschlüssel und sendet nur diese blinden Tokens an den Index. Eine Suchanfrage wird genauso transformiert, der Server findet Treffer, ohne die Wörter zu kennen. Der Suchschlüssel selbst ist wie jeder andere Schlüssel hybrid verpackt (RSA-4096 + ML-KEM-768). Was der Server dabei erfährt: welche verschlüsselten Such-Token (blind indexing) in welcher Datei vorkommen, wie oft sie sich wiederholen und welche Dateien eine Suche getroffen hat: Muster, keine Wörter.
Warum das wichtig ist Bei der Suche verraten sich die meisten „Zero-Knowledge“-Produkte: Ein Klartext-Index auf dem Server enthält jedes Wort jedes Dokuments. Hier ist der Index so blind wie der Speicher. Und wir sagen klar, was er trotzdem verrät.
Content Disarm & Reconstruction beim Upload
Bevor ein Dokument verschlüsselt wird, entfernt der Client Makros, Skripte, eingebettete Objekte und aktive Inhalte aus Office- und PDF-Dateien und baut eine saubere Kopie. Alte binäre Office-Formate, die sich nicht bereinigen lassen, werden abgewiesen; schlägt die Bereinigung fehl, stoppt der Upload, statt das Original durchzureichen.
Warum das wichtig ist Ein Server, der nur Chiffrat sieht, kann keinen Virenscanner betreiben. Die Bereinigung dort, wo der Klartext existiert, im Browser, schließt die Tür für Makro-Schadsoftware aus geteilten Mandantendateien. Sie entfernt aktive Inhalte; sie ist kein Malware-Scanner und erkennt nicht jede Bedrohung. Endpunktschutz mit aktuellem Virenschutz auf jedem Gerät, das Dateien öffnet, bleibt daher Teil des Gesamtbilds.
Uploads in Blöcken, gestreamt und mit Wiederholung
Jede Datei wird in 10-MB-Blöcken verschlüsselt, mit eigener Nonce pro Block und dem Blockindex im Authentifizierungs-Tag, ein Block kann nicht umsortiert, weggelassen oder vertauscht werden, ohne dass der Client es bemerkt. Der letzte Block wird auf eine Größenklasse aufgefüllt, was exakte Dateigrößen vor dem Speicheranbieter verbirgt. Dateien über 5 MB gehen als unabhängige Teile über die Multipart-API des Speicheranbieters, und gedrosselte Anfragen werden automatisch mit Backoff wiederholt, Massen-Uploads überstehen Rate-Limits, statt am ersten abgewiesenen Teil zu scheitern. Downloads werden blockweise beim Streamen entschlüsselt, im Browser, im Sync-Client und in der macOS-App.
Warum das wichtig ist Ende-zu-Ende-verschlüsselter Speicher nützt nur, wenn die 4 GB Scans eines Mandanten auch wirklich ankommen. Blöcke lassen große Uploads reale Netze überstehen, Streaming erspart das Puffern im Speicher, und der authentifizierte Blockindex macht aus einem abgeschnittenen oder manipulierten Objekt einen harten Fehler statt eines still beschädigten Dokuments.
Verschlüsselte Notizen neben Ihren Dateien
Schreiben Sie eine Notiz direkt im Vault, im passenden Ordner, ohne den Browser zu verlassen. Notizen werden genau wie Dateien gespeichert: clientseitig verschlüsselt, versioniert, klassifiziert, mit denselben Rollen teilbar und von derselben Audit-Spur erfasst.
Warum das wichtig ist Der Kontext zu einem Dokument (eine Gesprächszusammenfassung, eine Entscheidung, der Grund einer Freigabe) landet sonst in E-Mail oder Chat, wo keine dieser Garantien gilt. Im Vault bleibt die gesamte Akte an einem geschützten Ort.
KI, die auf Ihrem Gerät läuft, nicht auf einem Server
Lassen Sie eine Notiz oder ein Dokument zusammenfassen, übersetzen oder eine übersetzte Kopie einer Word-, PowerPoint- oder OpenDocument-Datei erstellen, die ihre Formatierung behält: alles mit Modellen, die in Ihrem Browser laufen. NomadVault nutzt das in Chrome eingebaute lokale Modell und dessen Sprachpakete (Gemini Nano): Der Browser lädt sie einmalig vom Browser-Hersteller und führt sie danach lokal aus. Der verarbeitete Text erreicht weder uns noch den Browser-Hersteller noch einen KI-Dienst. Die übersetzte Kopie wird wie jeder Upload verschlüsselt und neben dem Original gespeichert. Diese Aktionen erscheinen nur in Browsern, die solche Modelle mitbringen (derzeit Chrome auf dem Desktop); überall sonst fehlen sie schlicht, statt in eine Cloud umgeleitet zu werden.
Warum das wichtig ist Jeder „KI-Assistent“ in Cloud-Speichern funktioniert, indem Ihre Dokumente an ein Modell irgendwo anders geschickt werden, also genau über den Datenpfad, den Ende-zu-Ende-Verschlüsselung schließen soll. In dieser Architektur existiert Klartext an einem einzigen Ort, im Browser, und nur dort darf ein Modell laufen. Lieber bieten wir in einem Browser ohne lokales Modell keine KI an, als für eine Funktionsliste einen Seitenkanal zu öffnen.
Versionierung und Wiederherstellung
Jeder Upload einer bestehenden Datei erzeugt eine neue verschlüsselte Version mit eigenem Schlüssel. Frühere Versionen bleiben für alle Zugriffsberechtigten wiederherstellbar, und Ordnerbäume lassen sich nach versehentlichem Löschen zurückholen.
Warum das wichtig ist Ransomware und menschliche Fehler überschreiben Dateien. Eine Versionshistorie, die der Angreifer weder entschlüsseln noch löschen kann, macht aus einem Vorfall eine Wiederherstellung.
Signierte Freigaben mit Key-Pinning
Beim Teilen einer Datei oder eines Ordners verpackt Ihr Browser den Schlüssel neu für den Empfänger und signiert die Freigabe mit Ihrem Ed25519-Schlüssel. Empfänger pinnen die öffentlichen Schlüssel ihrer Kontakte bei der ersten Nutzung und lehnen Freigaben ab, deren Signatur nicht passt.
Warum das wichtig ist Der klassische Angriff auf Ende-zu-Ende-Verschlüsselung ist ein Server, der seinen eigenen öffentlichen Schlüssel unterschiebt. Signaturen und Pinning machen daraus einen sichtbaren Fehler statt einer stillen Kompromittierung.
Upload- und Download-Links
Geben Sie Externen einen Link, und sie können Dateien in einen Ordner ablegen oder ein Dokument abrufen, ohne Konto. Die Dateien werden in deren Browser verschlüsselt, bevor sie übertragen werden; Links können ablaufen und passwortgeschützt sein.
Warum das wichtig ist Mandantenunterlagen per E-Mail-Anhang landen in Postfächern und Backups, die Sie nicht kontrollieren. Links verlagern diesen Verkehr in den Vault.
Manipulationssicheres Audit-Log
Jeder Zugriff, jede Freigabe und jede Admin-Aktion wird in ein hash-verkettetes Protokoll geschrieben, dessen Kettenende sich in den Einstellungen prüfen lässt. Die Aufbewahrung ist eine Tenant-Einstellung (Standard 365 Tage), Bereinigungen werden neu verankert und bestätigt, und Alarme melden Massen-Downloads.
Warum das wichtig ist Aufsicht und Mandanten fragen, wer wann was gesehen hat. Ein Protokoll ist nur dann ein Nachweis, wenn belegbar ist, dass es nachträglich niemand verändert hat.
Passkeys, MFA, SSO und Service-Accounts
Anmeldung mit Passkeys oder Passwort plus MFA, oder über Microsoft Entra Single Sign-on. Automatisierung nutzt Service-Accounts mit eingeschränkten API-Schlüsseln statt der Zugangsdaten einer Person, und jede Sitzung trägt eigenes Post-Quanten-Schlüsselmaterial.
Warum das wichtig ist Phishing-resistente Anmeldung schützt das Eine, was die Architektur nicht schützen kann: Gerät und Passwort des Nutzers. Eingeschränkte Schlüssel verhindern, dass Integrationen zur Hintertür werden.
Automatische Klassifizierung von Dateiinhalten
Ist die Klassifizierung aktiviert, scannt der Browser jedes textbasierte Dokument vor der Verschlüsselung und versieht es mit den erkannten Kategorien: personenbezogene Daten nach DSGVO, Gesundheitsdaten, Finanzdaten, Zugangsdaten und Geheimnisse sowie selbst definierte Muster wie Mandantennummern oder Projektcodes. Das Ergebnis wird mit der Datei gespeichert, im Eigenschaftenbereich und im Compliance-Bericht angezeigt und kann von jedem mit Bearbeitungsrechten korrigiert werden, jede Änderung wird auditiert. Binärformate werden nicht gescannt, und außer den resultierenden Labels verlässt nichts vom Scan das Gerät.
Warum das wichtig ist Aufbewahrungsfristen, Zugriffsregeln oder eine DSFA lassen sich nicht auf Dokumente anwenden, die man nicht identifiziert hat. Serverseitige Klassifizierer bräuchten Klartext, den diese Architektur nicht herausgibt, also findet der Scan dort statt, wo der Klartext einzig existiert. Die Labels steuern anschließend Flow-Regeln automatisch: Eine als Gesundheitsdaten markierte Datei kann in dem Moment verschoben, aufbewahrt und gemeldet werden, in dem sie ankommt.
Ablauf, Aufbewahrung und automatische Löschung
Dateien und Ordner können ein Ablaufdatum mit einer Aktion tragen: löschen, archivieren oder benachrichtigen. Flow-Regeln wenden Aufbewahrungsfristen je Ordner oder je Klassifizierung an, und der Compliance-Bericht listet jedes Dokument mit Klassifizierung, Ablaufdatum und der folgenden Aktion. Löschungen laufen planmäßig und werden im Audit-Log festgehalten.
Warum das wichtig ist Aufbewahrungspflichten schneiden in beide Richtungen: Unterlagen für die gesetzliche Frist behalten, und danach nicht länger. Von Hand über tausende Mandantendateien passiert das nicht; per Regel, mit einem Audit-Eintrag für jede Löschung, ist es das, was ein Prüfer sehen will.
Zugriffsrechte für Gruppen, nicht nur für Personen
Legen Sie Gruppen wie „Steuerteam“ oder „Vorstand“ an und teilen Sie Ordner mit einer Gruppe genauso wie mit einer Person, mit denselben Rollen Leser, Bearbeiter und Mitinhaber. Jede Gruppe hat ein eigenes Schlüsselpaar: Eine Freigabe an die Gruppe ist eine Freigabe, versiegelt für den Gruppenschlüssel, und Mitglieder erhalten den Gruppenschlüssel verpackt für ihre eigenen Schlüssel. Gruppenleiter verwalten die Mitgliedschaft selbst; wer hinzukommt, sieht alles, was die Gruppe sieht, und wer entfernt wird, ist durch Rotation des Gruppenschlüssels kryptographisch ausgeschlossen, nicht nur ausgeblendet.
Warum das wichtig ist Freigaben an Einzelpersonen überleben keinen Personalwechsel: Jeder Ein- und Austritt bedeutet Dutzende Ordner anzufassen. Gruppen machen aus Zugriffsverwaltung Mitgliederverwaltung (so denkt Ihre Organisation ohnehin) und halten die Verschlüsselung ehrlich, wenn Menschen gehen.
Desktop-Sync, der verschlüsselt bleibt
Der native Client für Windows, macOS und Linux zeigt Ihren Vault als normalen Ordner. Dateien erscheinen als Platzhalter und werden erst beim Öffnen geladen und entschlüsselt, ein großer Vault kostet keinen lokalen Speicher, bis Sie ihn brauchen. Schlüssel verlassen das Gerät nie, und eine optional gemerkte Anmeldung liegt im Schlüsselbund des Betriebssystems.
Warum das wichtig ist Verschlüsselung, die nur im Browser funktioniert, wird umgangen, sobald jemand eine Datei im Explorer oder Finder braucht. Sync bringt dieselben Garantien dorthin, wo tatsächlich gearbeitet wird.
Kundenkontrollierter Escrow-Schlüssel
Optional und standardmäßig aus. Wenn Sie ihn aktivieren, erzeugt Ihre Organisation ein Escrow-Schlüsselpaar im Browser und behält den privaten Teil; Dateischlüssel werden zusätzlich dafür verpackt, und jede Nutzung des Escrow-Schlüssels landet im Audit-Log. Aktivieren Sie ihn nie, existiert ein solcher Schlüssel nirgends.
Warum das wichtig ist Viele als Ende-zu-Ende-verschlüsselt vermarktete Produkte halten selbst still einen Wiederherstellungs- oder Escrow-Schlüssel. So weisen sie die Dateien ausgeschiedener Mitarbeiter neu zu oder setzen vergessene Passwörter zurück, und auf den Sicherheitsseiten steht das selten. Ein solcher Schlüssel bedeutet: Der Anbieter kann Ihre Daten lesen, egal was der Prospekt sagt. NomadVault hat keinen. Mitarbeiter gehen trotzdem und Passwörter gehen trotzdem verloren, deshalb gibt es Escrow als Option, die Sie selbst anlegen, halten und auditieren.
Ein Blick hinein
Das Produkt, kein Mockup
Screenshots aus einem NomadVault-Tenant mit Demo-Daten. Jede gezeigte Ansicht arbeitet auf Chiffrat, das der Server nicht lesen kann; was Sie sehen, wird im Browser im Moment der Anzeige entschlüsselt.
Zum Vergrößern klicken
Dateieigenschaften mit KlassifizierungInhalt mit AES-256-GCM verschlüsselt und verifiziert, der Dateischlüssel mit RSA-4096 plus ML-KEM-768 verpackt, eine Prüfsumme und die Klassifizierung, die der Browser beim Upload vergeben hat: Finanzdaten, personenbezogene Daten und ein eigenes Muster.
Zum Vergrößern klicken
Teilen mit RolleEin Mitglied zu einer Datei hinzufügen: Adresse des Empfängers, Rolle Leser, Bearbeiter oder Mitinhaber, und eine Freigabe pro Mitglied mit dem für jeden versiegelten Dateischlüssel.
Zum Vergrößern klicken
Ein Workflow, der auf Klassifizierung reagiertDie Vorlage „Sensitive File Alert“: ausgelöst, wenn eine Datei als personenbezogen, Gesundheits-, Finanz- oder Zugangsdaten klassifiziert wird, mit Benachrichtigung, ohne dass jemand die Datei liest.
Zum Vergrößern klicken
KlassifizierungseinstellungenKategorien lassen sich umbenennen oder abschalten; eigene Muster wie Mandantennamen oder Projektcodes werden im Browser vor der Verschlüsselung erkannt.
Zum Vergrößern klicken
Audit-Aufbewahrung und ManipulationsschutzDie Aufbewahrung ist eine Tenant-Einstellung mit dokumentiertem Standard von 365 Tagen, IP-Protokollierung ist ohne Einwilligung aus, und die gesamte Hash-Kette lässt sich von hier prüfen.
Zum Vergrößern klicken
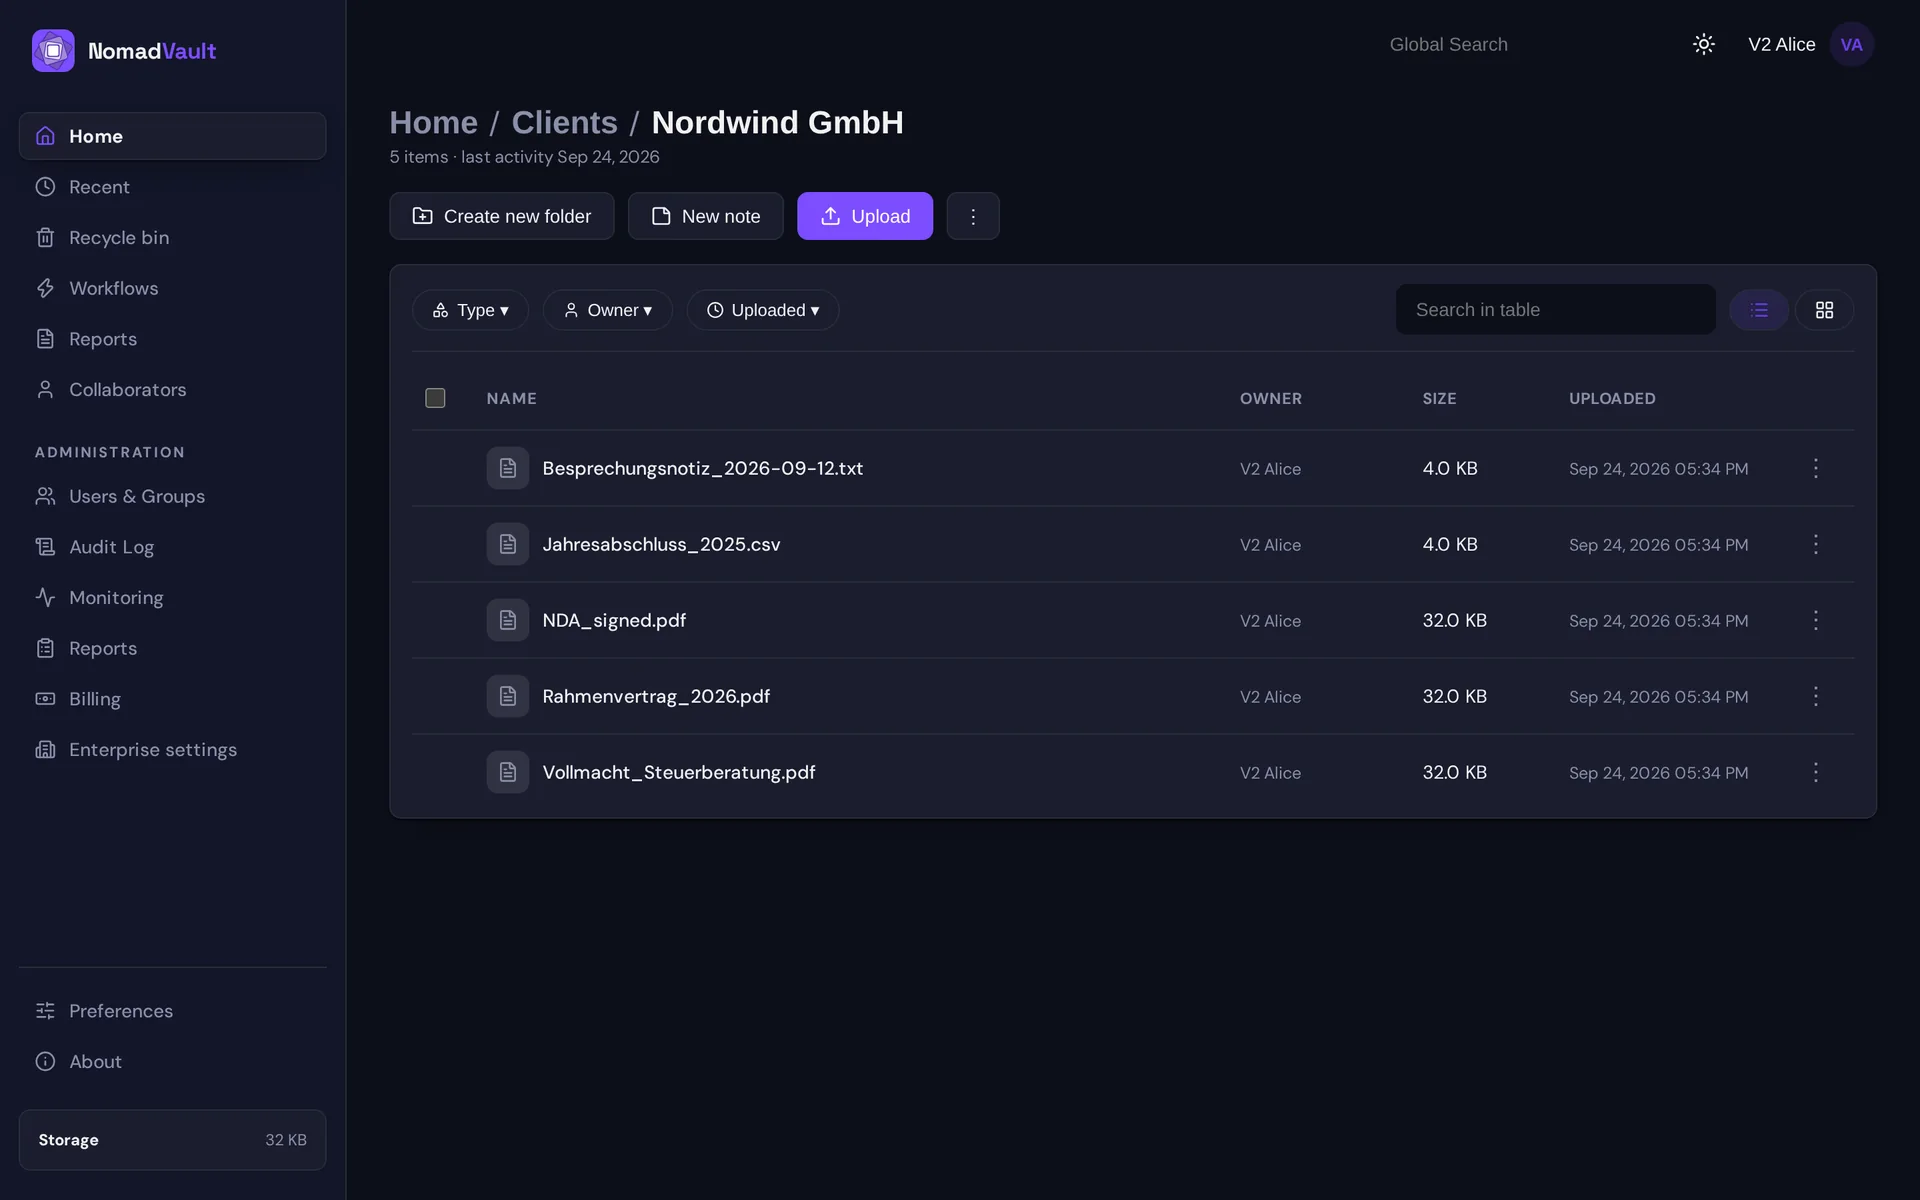
Der VaultOrdner, Dateien, Eigentümer und Zeitstempel in einer vertrauten Liste. Namen sind verschlüsselt gespeichert und werden zur Anzeige entschlüsselt; die Suche fragt einen Index ab, den der Server nicht lesen kann.
Für wen
Für Teams, die einer Aufsicht Rechenschaft schulden
Rechts- und Steuerberatung
Berufsgeheimnis nach § 203 StGB: Mandantenakten sind für den Anbieter nie lesbar.
Gesundheit und Forschung
Besondere Kategorien nach Art. 9 DSGVO und Studienunterlagen mit strengen Zugriffsnachweisen.
Finanzen und Versicherungen
DORA-Pflichten zu IKT-Risiken, Exit-Plänen und Resilienznachweisen.
Öffentlicher Sektor und NGOs
NIS2-Pflichten und reine EU-Datenhaltung, mit Self-Hosting wo erforderlich.
Engineering-Teams mit IP
Schutz von Geschäftsgeheimnissen in Zeichnungen, Spezifikationen und Quelldokumenten.
Preise
Pro Tenant, pro Monat, in Euro
Jeder Plan beginnt mit einem kostenlosen 14-Tage-Test-Tenant: 10 Nutzer, 100 GB, keine Kreditkarte.
Starter
29 €/ Monat
5 Nutzer und 250 GB inklusive
Jeder weitere Nutzer 5 € / Monat · jedes weitere GB 0,10 € / Monat
Compliance-Paket und Unterstützung bei Sicherheitsprüfungen
Dedizierter Support, Jahresvertrag
100 Nutzer · 10 TB · dedizierter Support
Bringen Sie Ihren eigenen S3-Speicher mit, reduziert sich der monatliche Grundpreis im Rahmen eines individuellen Angebots um den Speicheranteil, den wir nicht mehr bereitstellen.
Entwickelt in Deutschland, gehostet in der EU · Keine Kreditkarte für den Test · Jederzeit kündbar
Cookies für Statistiken. Wir möchten Google Analytics einsetzen, um zu verstehen, wie diese Website genutzt wird. Es läuft nur, wenn Sie zustimmen; Sie können Ihre Entscheidung auf der Datenschutzseite ändern. Datenschutz